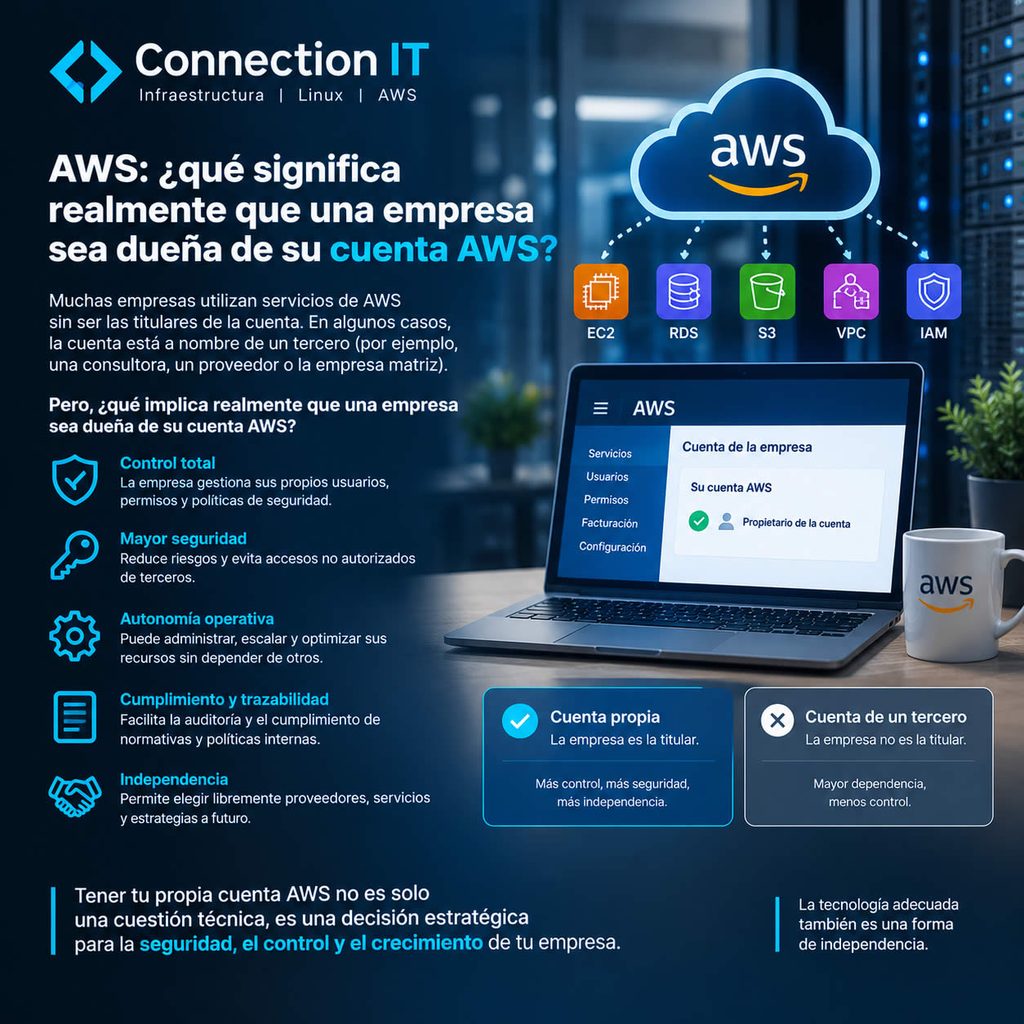
Muchas empresas utilizan servicios de Amazon Web Services (AWS) para alojar aplicaciones, bases de datos, sitios web y otros componentes de su infraestructura tecnológica. Sin embargo, hay una cuestión importante que no siempre se considera al comenzar un proyecto: ¿quién es realmente el titular de la cuenta AWS donde funcionan esos servicios?
En algunos casos, la cuenta pertenece a la propia empresa. En otros, está a nombre de una consultora, un proveedor tecnológico o incluso otra empresa del mismo grupo.
Aunque ambas situaciones pueden permitir que los sistemas funcionen correctamente, existen diferencias importantes en materia de control, seguridad, costos y continuidad operativa.
¿Qué significa ser titular de una cuenta AWS?
Ser titular de una cuenta AWS significa que la organización tiene el control principal sobre esa cuenta y es responsable de su administración, facturación y configuración general.
Esto incluye aspectos como la gestión de identidades y permisos, los mecanismos de recuperación de acceso, las opciones de facturación y las decisiones sobre los recursos contratados.
La empresa puede delegar tareas técnicas a un proveedor externo, pero eso no implica que deba cederle la titularidad de la cuenta.
Por ejemplo, una consultora puede encargarse de configurar servidores Linux, administrar instancias EC2, mantener bases de datos, implementar monitoreo y gestionar copias de seguridad dentro de la cuenta del cliente.
De esta manera, la empresa conserva el control sobre su infraestructura y puede recurrir a especialistas para las tareas que necesita.
¿Qué riesgos existen cuando la cuenta pertenece a un tercero?
Que un proveedor sea titular de la cuenta no significa necesariamente que exista un problema inmediato. Sin embargo, puede generar dependencias que conviene evaluar desde el inicio.
1. Dependencia del proveedor
Si la relación comercial termina, la empresa podría necesitar coordinar con el titular de la cuenta el acceso a sus recursos o la transferencia de la infraestructura.
Resolver esta situación puede requerir tiempo, planificación y tareas técnicas adicionales.
2. Control de accesos y seguridad
La organización debe saber quién puede acceder a sus sistemas y qué acciones puede realizar cada usuario.
Cuando la cuenta está bajo el control de un tercero, la empresa puede tener menos capacidad para supervisar directamente los accesos, administrar los permisos o revisar determinadas configuraciones.
3. Visibilidad de los costos
AWS factura los servicios utilizados según las condiciones de cada cuenta y los recursos contratados. Si la cuenta pertenece a un proveedor, la empresa puede depender de sus informes para conocer el consumo y comprender cómo se distribuyen los costos.
Tener control sobre la cuenta facilita consultar la facturación y analizar qué recursos generan gastos.
4. Continuidad operativa
Los sistemas alojados en la nube pueden ser fundamentales para la actividad diaria de una organización. Por eso, es importante que su funcionamiento no dependa exclusivamente de una relación comercial con un proveedor.
Conservar la titularidad de la cuenta ayuda a mantener la capacidad de decidir quién administra la infraestructura y cómo se organiza su soporte técnico.
¿Significa esto que la empresa debe administrar AWS por su cuenta?
No. Ser titular de la cuenta y administrar técnicamente la infraestructura son dos cosas diferentes.
Una empresa puede conservar la cuenta a su nombre y contratar a una consultora para implementar, mantener y supervisar sus recursos.
Este modelo permite combinar el control de la organización con el conocimiento técnico de un proveedor especializado.
Por ejemplo, una consultora puede recibir permisos específicos para:
- Crear y administrar instancias EC2.
- Configurar redes, subredes y reglas de seguridad.
- Gestionar servicios de almacenamiento como S3.
- Implementar monitoreo, alertas y copias de seguridad.
- Mantener servidores Linux y aplicaciones.
- Revisar el consumo de recursos y proponer mejoras.
Los permisos deben otorgarse de acuerdo con las tareas asignadas y el principio de mínimo privilegio: cada usuario o servicio debería tener solamente los accesos necesarios para cumplir su función.
No es necesario compartir las credenciales del usuario raíz de la cuenta para realizar las tareas habituales de administración.
¿Qué conviene revisar antes de contratar servicios AWS?
Antes de iniciar una migración o implementar infraestructura en AWS, conviene definir algunos puntos:
- Titularidad: quién será el responsable de la cuenta y de su recuperación.
- Accesos: qué usuarios y proveedores tendrán permisos y con qué alcance.
- Facturación: quién recibirá y controlará los cargos de AWS.
- Seguridad: cómo se protegerán las credenciales, los permisos y los recursos.
- Backups y recuperación: cómo se realizarán las copias de seguridad y cómo se comprobará que puedan restaurarse.
- Documentación: dónde quedará registrada la configuración de la infraestructura y cómo se mantendrá actualizada.
- Continuidad: qué sucederá si cambia el proveedor que administra los sistemas.
Estas decisiones no deberían dejarse para el momento en que surge un inconveniente. Definirlas desde el comienzo reduce incertidumbres y facilita la administración futura.
¿Y si la empresa ya utiliza una cuenta AWS de un proveedor?
En ese caso, no es necesario trasladar todo inmediatamente. Lo recomendable es evaluar la situación actual antes de tomar decisiones.
Primero, hay que identificar quién es el titular de la cuenta, qué servicios están funcionando, quién tiene acceso, cómo se factura el consumo y qué dependencias existen.
A partir de ese diagnóstico se puede determinar si conviene mantener el esquema actual, mejorar los controles o planificar una transición hacia una cuenta administrada por la propia empresa.
Cualquier cambio de titularidad o migración debe evaluarse cuidadosamente, porque puede afectar los permisos, las configuraciones, la facturación y el funcionamiento de los servicios.
Conclusión
Utilizar AWS no consiste solamente en contratar capacidad de cómputo, almacenamiento o bases de datos. También implica decidir cómo se administrará la infraestructura y quién conservará el control sobre ella.
Una buena práctica es que la empresa mantenga la titularidad y el control de su cuenta AWS, y delegue las tareas técnicas mediante accesos definidos y seguros.
De esta manera, puede contratar servicios de administración especializados sin perder autonomía sobre sus recursos tecnológicos.
En Connection IT brindamos servicios de migración y administración de infraestructura AWS, trabajando sobre la cuenta y los recursos del cliente para que conserve el control de sus decisiones tecnológicas.
La infraestructura puede estar en la nube. El control de la cuenta debe formar parte de la estrategia de la empresa.